Em breve
NIS2 na prática
A Diretiva NIS2 e o Regime Jurídico da Cibersegurança, explicados para quem tem de os aplicar: âmbito, obrigações da gestão, risco, medidas, incidentes, fornecedores e um plano de 90 dias.
Em inglês: NIS2 in Practice
Cibersegurança · Sistemas de gestão · Inteligência artificial
Seis livros para quem tem de cumprir a lei, certificar um sistema de gestão ou usar inteligência artificial com poucas pessoas e pouco tempo. Cada livro segue um caso prático do princípio ao fim e traz os modelos e as listas de verificação para usar no dia seguinte.
Em português e em inglês · Danilo Saraiva
A trilogia segue duas empresas fictícias, a Beta Alimentar e a Alfa Serviços Geridos, da regulação europeia à certificação integrada.
Em breve
A Diretiva NIS2 e o Regime Jurídico da Cibersegurança, explicados para quem tem de os aplicar: âmbito, obrigações da gestão, risco, medidas, incidentes, fornecedores e um plano de 90 dias.
Em inglês: NIS2 in Practice
Em breve
Um sistema de gestão de segurança da informação construído passo a passo, do contexto à auditoria de certificação, com o sistema base de documentos.
Em inglês: ISO27001 in Practice
Em breve
A ISO 9001:2026 e a ISO/IEC 27001 num só sistema: uma política, um registo de riscos, uma auditoria interna e uma auditoria combinada.
Em inglês: Security and Quality in Practice
Três livros sobre a mesma tecnologia, cada um para quem tem um papel diferente na organização, com o Regulamento da IA como pano de fundo.
Em breve
O que a administração tem de decidir sobre inteligência artificial: onde investir, que riscos aceitar e como governar o uso na organização.
Em inglês: AI in Practice for Decision-Makers
Em breve
Usar assistentes de inteligência artificial no dia a dia sem expor dados da empresa, sem confiar às cegas e com resultados que se podem verificar.
Em inglês: AI in Practice for Non-Developers
Em breve
Construir aplicações com modelos de linguagem: arquitetura, avaliação, segurança e custos, para equipas pequenas de desenvolvimento.
Em inglês: AI in Practice for Developers
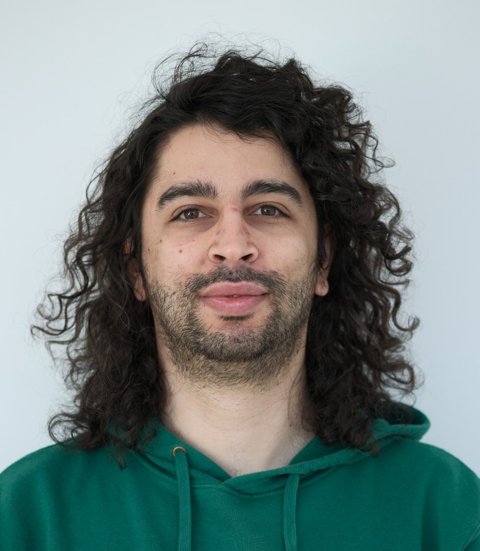
Danilo Saraiva trabalha em governação, risco e conformidade (GRC). Define, implementa e acompanha políticas de segurança da informação e de qualidade, desenvolve plataformas de business intelligence e de agregação de dados e usa a inteligência artificial para tornar os processos mais eficientes. Na empresa onde trabalha, acompanhou a transição do sistema de gestão de segurança da informação para a versão de 2022 da ISO/IEC 27001. Hoje lidera a implementação da NIS2 e a revitalização desse sistema de gestão, coordena a adoção da inteligência artificial e constrói novas soluções de cloud e de inteligência artificial para os clientes.
Começou a programar aos 10 anos e é mestre em Engenharia Eletrónica e de Telecomunicações (Mestrado Integrado), com foco em redes e segurança. Antes do GRC, passou dez anos em sistemas embutidos, segurança de IoT e de tecnologia operacional (OT) e segurança aplicacional, tanto do lado da defesa como do lado do ataque. Tem a Certificação Rumos Expert (CRE) em CyberSecurity Engineer.
Vive na região de Aveiro. Escreveu a coleção "Na prática" para as equipas pequenas que têm de fazer o mesmo trabalho que as grandes, com menos pessoas e menos tempo. Pode encontrá-lo no LinkedIn: linkedin.com/in/danilo-saraiva.
Os livros têm materiais para descarregar: checklists em folha de cálculo e modelos de documentos editáveis. O acesso é reservado a quem tem o livro, impresso ou digital: responda a uma pergunta tirada do livro e receba uma ligação no seu e-mail.
Resposta certa. Indique o seu e-mail: enviamos uma ligação válida durante 15 minutos.
Enviámos a ligação de acesso. Se não a encontrar, veja a pasta de spam.
Já entrou neste navegador? Abrir a área reservada.